
DAXS · Sophos Firewall
Regeln und Verbindungen nachvollziehbar gestalten.
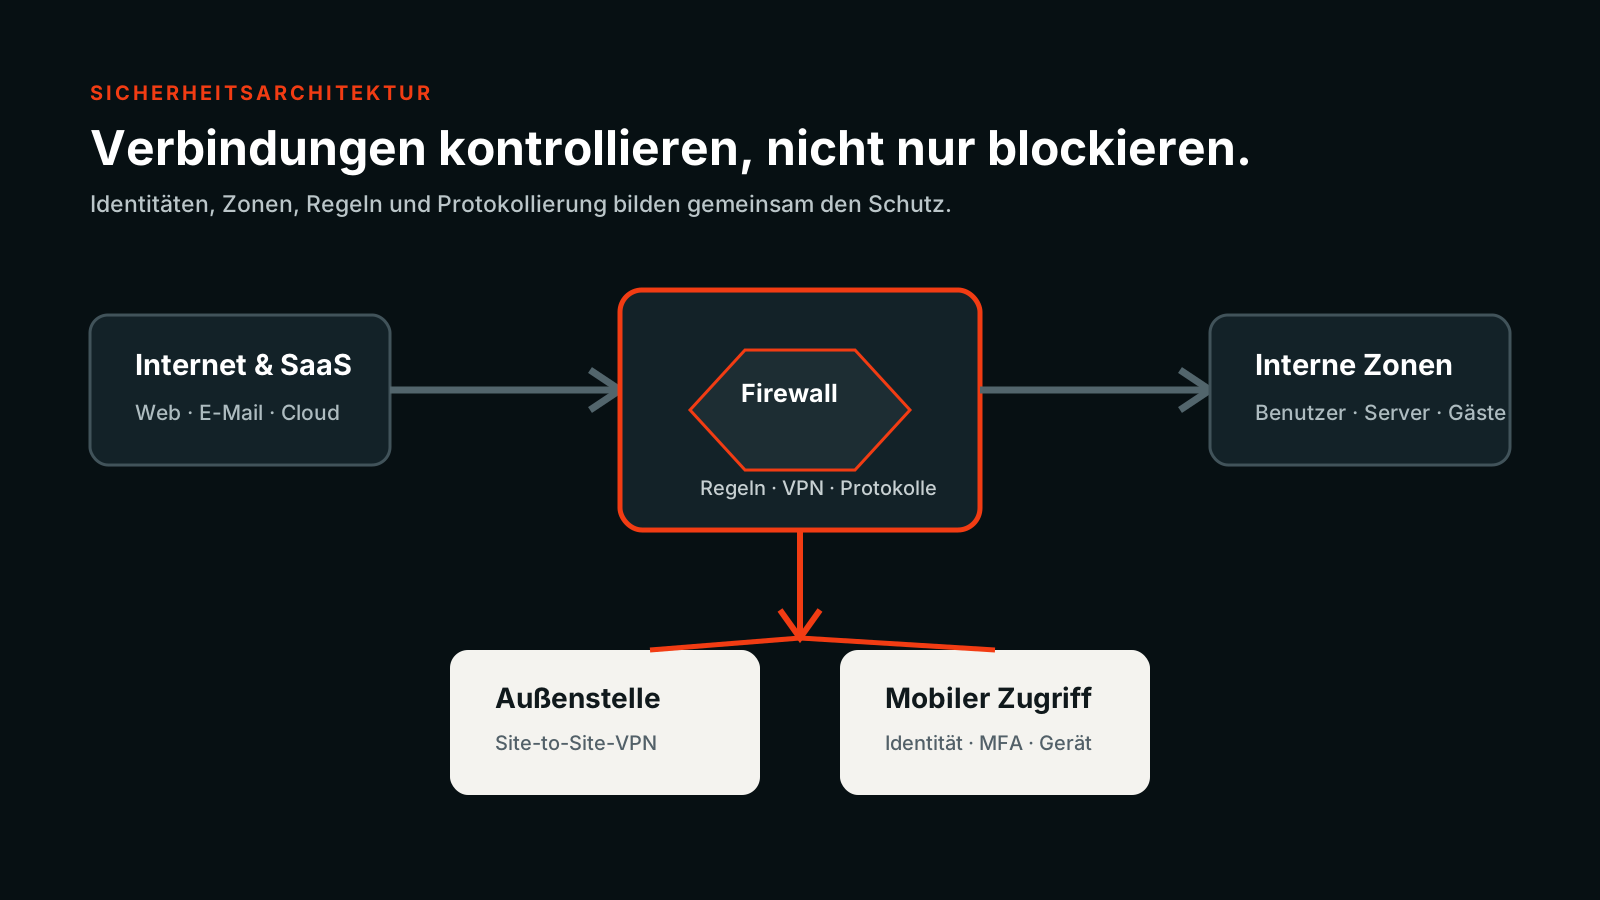
DAXS plant, migriert und betreut Sophos-Firewalls, VPN-Verbindungen und Standortnetze. Nicht als isoliertes Gerät, sondern als kontrollierter Übergang zwischen Benutzern, Anwendungen, Standorten und externen Diensten.
Erfahrung seit 2006
Von Astaro zu Sophos – historisch sauber eingeordnet.
DAXS arbeitet seit 2006 mit Firewall-Lösungen aus dem damaligen Astaro- und späteren Sophos-Umfeld. Sophos schloss die Übernahme von Astaro 2011 ab. Diese Herstellerentwicklung erklärt den Produktübergang; sie ersetzt keine technische Bestandsaufnahme und ist keine Aussage über eine unveränderte Partnerstufe.
Heute lautet die Produktbezeichnung Sophos Firewall. Je nach Umgebung kann sie als XGS-Appliance, virtuelle Instanz oder Teil einer größeren Netzwerkarchitektur eingesetzt werden.
Die Aufgabe vor dem Produkt
Eine Firewall beginnt mit den tatsächlichen Verkehrswegen.
Zonen und Netze
Arbeitsplätze, Server, Gäste, Telefonie, Produktion und Management werden nach Bedarf getrennt und gezielt verbunden.
Regeln und Dienste
Freigaben werden mit Quelle, Ziel, Dienst, Verantwortlichkeit und Zweck dokumentiert – nicht nur technisch angelegt.
Standorte
Site-to-Site-Verbindungen verbinden Büros, Außenstellen, Rechenzentrum und Cloud-Ressourcen kontrolliert miteinander.
Remote-Zugriff
Benutzer erhalten den Zugriff, den sie für ihre Aufgabe brauchen. Identität, Endgerät und Mehrfaktor-Authentifizierung werden mitgedacht.
Leistung
Bandbreite, verschlüsselter Verkehr, VPN-Last und aktivierte Prüfungen müssen zur Plattform passen.
Betrieb
Firmware, Lizenzen, Konfigurationssicherung, Monitoring, Logs und Zuständigkeiten gehören zum laufenden Betrieb.
Produktformen sinnvoll wählen
Appliance, virtuelle Firewall und Standortanbindung haben unterschiedliche Aufgaben.
XGS-Appliances
Dedizierte Hardware eignet sich, wenn Schnittstellen, Leistung, planbarer Austausch und ein klarer physischer Übergabepunkt wichtig sind.
Virtuell oder in der Cloud
Sophos Firewall OS kann auch virtualisiert betrieben werden. Host, Netzwerkanbindung, Redundanz und Ausfallwirkung müssen dabei sauber getrennt betrachtet werden.
SD-RED und Außenstellen
Für kleinere Außenstellen kann eine zentral eingebundene Standortkomponente sinnvoll sein. Leitung, Rückfallweg und lokale Abhängigkeiten bleiben Teil der Planung.
Remote Access
Mobiler Zugriff wird mit Identität, Mehrfaktor-Authentifizierung, Endgerät und den tatsächlich benötigten Zielsystemen geplant.
Central und Monitoring
Zentrale Verwaltung kann Überblick und Reaktion unterstützen. Sie ersetzt weder ein verständliches Regelwerk noch klare Zuständigkeiten.
Lizenzen und Subscriptions
Hardware und virtuelle Firewalls benötigen eine Basislizenz; zusätzliche Funktionen werden je nach Bedarf über Subscriptions oder Bundles ergänzt. Verlängerungen werden frühzeitig eingeplant.
Schutzumfang, Laufzeit, zentrale Verwaltung und gewünschte Reaktionsfähigkeit werden passend zur Umgebung gewählt.
Technologieoffen
Sophos ist eine Plattform, kein Automatismus.
Wenn Sophos technisch und wirtschaftlich passt, setzt DAXS die Plattform gezielt ein. Bestehende OPNsense- oder andere Firewall-Umgebungen werden nicht allein wegen eines Herstellernamens ersetzt. Entscheidend sind Schutzbedarf, Wartbarkeit, Know-how, Lizenzmodell, Leistung, Dokumentation und die Auswirkungen eines Ausfalls.
Migration
Regelwerk und Abhängigkeiten vor dem Wechsel verstehen.
Aufnehmen
Schnittstellen, Netze, NAT, Regeln, VPNs, Zertifikate, DNS und Sonderfälle erfassen.
Bereinigen
Veraltete Freigaben markieren, Verantwortliche klären und ein nachvollziehbares Zielregelwerk erstellen.
Testen
Konfiguration, Zugriffe, Tunnel und kritische Anwendungen vor dem Umschalttermin prüfen.
Umschalten
Wartungsfenster, Rückfallweg, Erreichbarkeit und Nachkontrolle verbindlich vorbereiten.
Betrieb statt Einmalinstallation
Änderungen bleiben nachvollziehbar.
Netze verändern sich: neue Mitarbeiter, Anwendungen, Standorte, Provider oder externe Partner benötigen neue Verbindungen. DAXS dokumentiert Regeln und Abhängigkeiten, plant Updates und überprüft, ob Freigaben weiterhin erforderlich sind.
Konfigurationssicherungen und Hochverfügbarkeit können den Betrieb stützen. Sie ersetzen jedoch kein getrenntes Backup und keinen getesteten Wiederherstellungsweg für die übrige IT.
Häufige Fragen
Sophos-Firewalls praktisch eingeordnet.
Muss eine vorhandene Astaro- oder Sophos-Firewall sofort ersetzt werden?
Nein. Version, Support, Hardwarezustand, Leistung, Sicherheitslage und betriebliche Bedeutung werden gemeinsam bewertet. Nicht mehr wartbare Systeme brauchen jedoch einen belastbaren Übergangsplan.
Ist Sophos für jeden Betrieb die richtige Wahl?
Nein. Anforderungen, vorhandenes Know-how, Lizenzmodell, Integration und Betrieb entscheiden. DAXS betrachtet auch vorhandene oder alternative Plattformen.
Was ist eine XGS-Appliance?
Die XGS-Serie ist die aktuelle Hardwarefamilie für Sophos Firewall. Modell und Leistungsreserve müssen zu Anschlüssen, VPNs und aktivierten Prüfungen passen.
Kann Sophos Firewall virtualisiert betrieben werden?
Ja. Sophos stellt Firewall OS auch für virtuelle Plattformen bereit. Host, Netzwerkanbindung, Redundanz und Ausfallwirkung müssen dabei besonders sauber geplant werden.
Übernimmt DAXS bestehende Regelwerke?
Ja, aber nicht blind. Regeln, NAT, VPNs und Sonderfälle werden aufgenommen, bewertet und für die Zielplattform nachvollziehbar neu aufgebaut oder migriert.
Können mehrere Standorte verbunden werden?
Ja. Site-to-Site-VPN, Routing, Namensauflösung, Bandbreite und Ausfallszenarien werden als gemeinsames Standortkonzept geplant.
Wie werden mobile Mitarbeiter angebunden?
Je nach Aufgabe über geeignete Remote-Zugänge. Benutzeridentität, Mehrfaktor-Authentifizierung, Endgeräte und benötigte Zielsysteme gehören zur Planung.
Ersetzt eine Firewall Endpoint-Schutz oder Identitätssicherheit?
Nein. Eine Firewall ist ein wichtiger Kontrollpunkt, aber nur ein Baustein aus Netzwerk, Endgeräten, Identitäten, Updates, Backup und Monitoring.
Werden Firewall-Änderungen dokumentiert?
Ja. Zweck, technische Umsetzung, Verantwortlichkeit und relevante Abhängigkeiten sollen später noch nachvollziehbar sein.
Braucht jede Umgebung Hochverfügbarkeit?
Nein. Sie ist sinnvoll, wenn Ausfallwirkung und Wiederherstellungszeit die zusätzlichen Kosten und die höhere Komplexität rechtfertigen.
Ist eine Konfigurationssicherung ein vollständiges Backup?
Nein. Sie hilft beim Wiederaufbau der Firewall, schützt aber nicht automatisch Server, Anwendungen, Daten oder Identitäten.
Wie läuft die Umschaltung ab?
Mit Bestandsaufnahme, Zielkonfiguration, Test, geplantem Wartungsfenster, Rückfallweg und anschließender Prüfung der kritischen Verbindungen.
Betrieb, Nachweis und Organisation
Eine Firewall ist auch ein dokumentierter Prozess.
Regeländerungen, Administratorzugriffe, Firmwarestände, Lizenzen, Konfigurationssicherungen und Reaktionswege sollten nachvollziehbar bleiben. Das unterstützt interne Kontrollen und kann bei Anforderungen aus NIS2, Lieferketten oder Kundenverträgen relevant sein. Die technische Umsetzung ersetzt keine rechtliche Prüfung.
Was passiert, wenn eine Subscription ausläuft?
Der konkrete Funktionsumfang hängt vom Lizenzmodell ab. Ablaufdaten, Schutzfunktionen und Verlängerungsweg werden deshalb dokumentiert und rechtzeitig geprüft.
Kann Sophos Firewall hochverfügbar aufgebaut werden?
Ja, wenn Ausfallwirkung und Betriebsanforderung die zusätzliche Hardware, Lizenzierung und Komplexität rechtfertigen.
Unterstützt DAXS SD-RED für Außenstellen?
Ja, sofern die Standortanforderung, Internetanbindung, Rückfallstrategie und zentrale Firewallarchitektur dazu passen.
Kann eine virtuelle Firewall sinnvoll sein?
Ja. Entscheidend sind Host-Trennung, virtuelle Netzwerke, Managementzugriff, Redundanz und ein Wiederanlaufplan.
Wie oft sollen Regeln überprüft werden?
Nach wesentlichen Änderungen und zusätzlich in einem passenden regelmäßigen Intervall. Besonders alte Freigaben und nicht mehr benötigte VPN-Zugänge verdienen Aufmerksamkeit.
Hilft die Firewall bei NIS2-Anforderungen?
Sie kann ein wichtiger technischer Baustein sein. NIS2 betrifft jedoch auch Organisation, Verantwortlichkeiten, Risikomanagement, Meldewege und weitere Schutzmaßnahmen.
Ist Ihr Regelwerk noch nachvollziehbar?
Wir prüfen bestehende Firewall, VPN-Verbindungen, Abhängigkeiten und Betriebsrisiken und leiten daraus den nächsten sinnvollen Schritt ab.
Firewall und Vernetzung besprechen